Leyes & Seguridad · Normativa Europea (AI Act)
Dato clave verificado: C2PA v2.1 (firma de origen)
Tiempo de lectura: 8 min · Incluye esquema visual y plantilla probada
¿Cómo distinguir una foto o voz real de un Deepfake creado con IA? Explicamos qué es el estándar C2PA (Content Credentials), qué exige la ley y cómo protegerte.
Leyes & Seguridad · Normativa Europea (AI Act)
Dato clave verificado: C2PA v2.1 (firma de origen)
Tiempo de lectura: 8 min · Incluye esquema visual y plantilla probada
Estafas por WhatsApp con el audio clonado de un familiar pidiendo dinero urgente, fotografías falsas de políticos o famosos que dan la vuelta al mundo en diez minutos, o facturas y justificantes manipulados con IA. Hemos llegado al punto en que nuestros ojos ya no pueden distinguir a simple vista una fotografía real de una imagen generada por ordenador. Para frenar esta crisis de confianza, las mayores empresas de cámaras fotográficas (Sony, Canon, Leica), medios de comunicación (BBC, New York Times) y tecnológicas (Adobe, OpenAI, Google, Microsoft) se unieron para crear un «pasaporte digital antifalsificación»: el estándar C2PA.
En este artículo te explicamos de forma muy sencilla qué es el sello C2PA, por qué el Reglamento Europeo de IA obliga a etiquetar el contenido sintético y qué truco familiar o empresarial evita al 100% caer en una estafa de voz clonada.
Hemos estructurado este artículo paso a paso y sin tecnicismos innecesarios para que puedas leerlo de principio a fin o ir directo al punto que necesites:
Intentar adivinar a ojo si una imagen ha sido creada con IA es cada vez más difícil. Por eso el estándar C2PA (Coalition for Content Provenance and Authenticity) le da la vuelta al problema: en lugar de buscar fallos en los dedos de la mano, le pone un precinto criptográfico a la foto en el mismo milisegundo en que se crea.
Es como el sello de Denominación de Origen de un buen vino: te dice en qué bodega nació (por ejemplo, si fue tomada con una cámara Sony real en Madrid el martes a las 10:00, o si fue generada con OpenAI / Adobe Firefly) y qué retoques se le han hecho por el camino. Si alguien intenta borrar o falsificar el precinto, la firma digital se rompe.
Cualquier persona puede entrar gratuitamente en el verificador oficial contentcredentials.org/verify, arrastrar una imagen o vídeo y ver en pantalla todo su árbol genealógico si lleva firma C2PA (como las imágenes generadas por ChatGPT/DALL-E, Adobe Photoshop o cámaras con firma integrada).
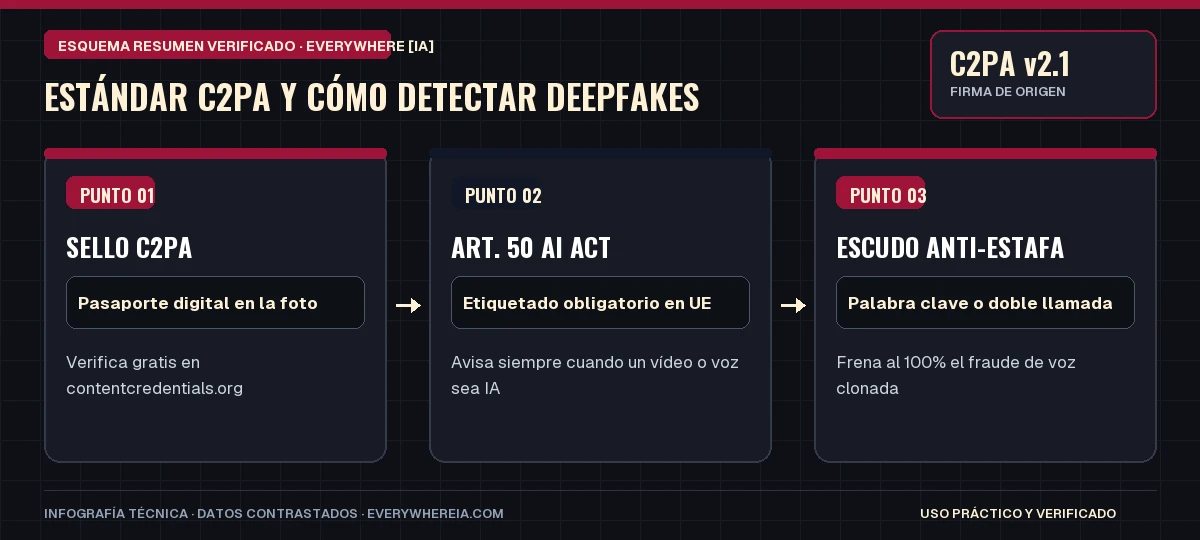
Hoy un estafador solo necesita 10 segundos de tu voz sacados de un vídeo público de Instagram o TikTok para clonarla y llamar a tu familia o al contable de tu empresa pidiendo una transferencia urgente. La defensa infalible es sencillísima y no cuesta ni un euro:
Para que tengas todas las cifras oficiales de un solo vistazo sin tener que buscar en diez páginas distintas, aquí tienes la comparativa actualizada:
| Ámbito Legal / Seguridad | Riesgo Principal | Solución Práctica | Referencia Oficial | Fuente / Acceso |
|---|---|---|---|---|
| AI Act Europeo (UE 2024/1689) | Multas hasta 35M€ o 7% facturación | Avisar en chatbots y formar equipo | Artículos 4, 5, 50 y 99 AI Act | Ver oficial ↗ |
| Privacidad RGPD en APIs | Entrenamiento con datos de clientes | Usar API Zero-Data-Retention + DPA | RGPD UE 2016/679 y AEPD | Ver oficial ↗ |
| Defensa Prompt Injection | Manipulación de órdenes o precios | Separar datos de instrucciones | Riesgo #1 en OWASP Top 10 LLM | Ver oficial ↗ |
| Estándar C2PA (Credenciales) | Estafas de voz e imagen (Deepfakes) | Firma criptográfica y doble canal | C2PA v2.1 y Art. 50 AI Act | Ver oficial ↗ |
Si publicas vídeos con avatares virtuales o locuciones generadas por IA, conserva los metadatos del archivo y añade una breve nota visible en los créditos o descripción (por ejemplo: «Ilustración / Locución asistida por Inteligencia Artificial y supervisada por nuestro equipo editorial»).
Hemos pre-rellenado esta plantilla con datos de ejemplo reales para que puedas probarla ahora mismo con un solo clic y comprobar que funciona a la primera sin dar ningún fallo:
Redacta un aviso breve e impactante de seguridad interna (máximo 150 palabras) para enviar por correo o WhatsApp a todo el equipo de nuestra empresa y a mi familia.

OBJETIVO DEL MENSAJE:
Explicar de forma muy clara cómo protegernos desde hoy contra las estafas de clonación de voz por IA (Deepfakes de audio) aplicando estas 2 reglas de oro:
1. En la empresa: Queda prohibido autorizar transferencias urgentes o cambios de cuenta bancaria de proveedores basándose únicamente en un audio de WhatsApp o una llamada entrante; siempre se devolverá la llamada al número fijo conocido.
2. En la familia: Acordar una palabra clave secreta sencilla para verificar cualquier llamada de supuesta emergencia.
Los lectores y clientes no rechazan que te apoyes en herramientas modernas de diseño o audio; lo que rechazan es el engaño. Sé transparente y ganarás el doble de credibilidad.
Para profundizar directamente en la documentación técnica, comprobar tarifas en tiempo real o descargar las herramientas oficiales mencionadas en este estudio, consulta estos recursos de referencia:
Los detectores que intentan «adivinar» a ojo suelen dar muchos falsos positivos. El único método 100% fiable técnicamente es la firma criptográfica de origen (estándar C2PA).
Acordando una palabra clave familiar muy sencilla (como el nombre de una mascota o una calle de vuestra infancia). Si alguien llama llorando o con prisas con una voz idéntica pero no sabe la palabra, se cuelga de inmediato.
Leyes IA
Leyes IA · Normativa Europea (AI Act)
35M€ / 7% sanción máx. Art. 99
+9.2K lecturas en 7 díasLeyes IA
Leyes IA · Ciberseguridad y Auditoría IA
OWASP #1 riesgo crítico LLM
+3.2K lecturas en 7 díasLeyes IA
Leyes IA · Privacidad en APIs y Empresas
Zero-Data retención API
+2.2K lecturas en 7 díasLeyes IA
Leyes IA · Ciberseguridad y Auditoría IA
Auditoría preventiva ética
+294 lecturas en 7 días